
 リコーグループ企業・IRサイト
ガバナンス
自ら掲げた戦略や事業目標などを組織として機能させ、達成するために、内部統制のプロセスを整備・運用するとともに、「事業機会に関連する不確実性」と「事業活動の遂行に関連する不確実性」の双方を含んだ統合的なリスクマネジメントにも取り組んでいます。
コーポレート・ガバナンス
企業倫理と遵法の精神に基づき、経営の透明性を確保しながら、競争力の強化を目指したコーポレート・ガバナンスの充実に取り組んでいます。
コーポレート・ガバナンス体制の強化
取締役会をコーポレート・ガバナンスの中核機関と位置づけ、持続的な成長と企業価値向上を目指し、経営の透明性を確保し公正な意思決定が行なえるよう機能させています。また、重要テーマに関しては、取締役会および経営会議などで議論を尽くし、衆知を集めたうえで意思決定を諮っています。
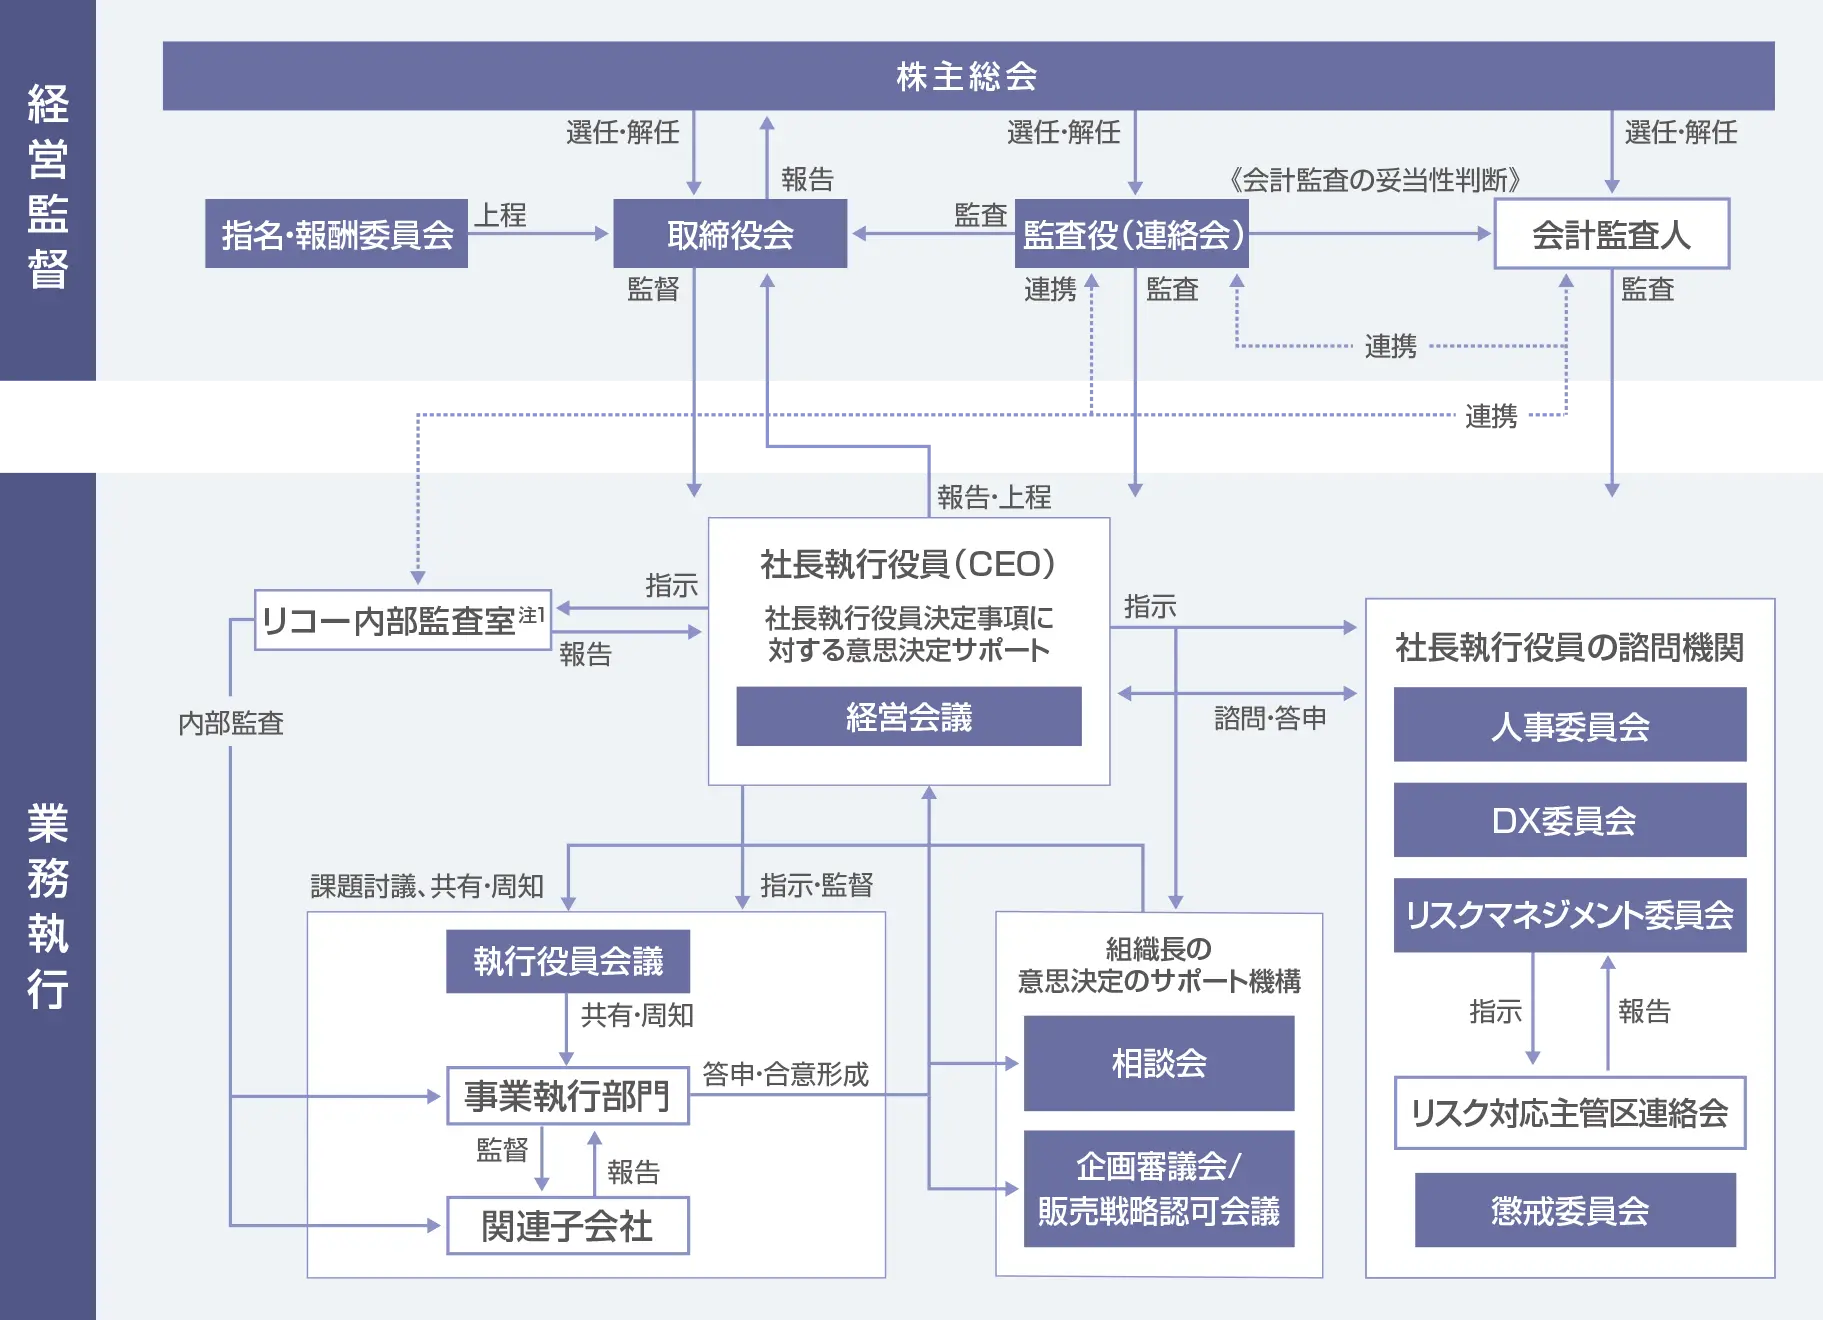
注1)2016年2月1日付、リコーへ内部監査機能を移管
リスクマネジメント
経営、事業に影響を与えるリスクについて、機会/脅威の両側面からリスク管理を行ない、経営戦略の確実な実行と持続的成長に取り組んでいます。リスクに対しては、経営幹部が討議・共有し、経営会議でリスクテイクとリスクコントロールを含む意思決定につなげています。
リスク評価
経営や事業への影響が大きいリスクを「重点経営リスク」として特定し、「戦略リスク」と「オペレーショナルリスク」に区分しています。各リスクについて、影響度・発生可能性・対応効果・必要な経営資源などを総合的に評価しています。
2026年度は、エンタープライズセキュリティおよび建設事業拡大に関わるリスクを新たに戦略リスクに位置づけました。これらの重点経営リスクに対しては、リスクマネジメント委員会や経営会議で継続的に議論し、事業機会の創出と競争力強化の両立を図っています。
リスクの区分
| 区分 | 2026年度の重点経営リスク | 経営機構 |
|---|---|---|
| 戦略リスク | 1.デジタルサービスの会社としての収益構造の移行 | 経営会議 |
| 2.⼈財の確保・育成・管理 | ||
| 3.ESG / SDGsへの対応 | ||
| 4.エンタープライズセキュリティ | ||
| 5.DX改革の加速 | ||
| 6.建設事業拡大のリスク | ||
| 7.首都直下地震(BCP) | ||
| オペレーショナル リスク |
1.不正・コンプライアンス違反 | リスク対応 主管区連絡会を経て、経営会議へ |
| 2.自然災害 / 大規模な事故 / 地政学リスク | ||
| 3.製品・サービスの供給 | ||
| 4.パートナーリスク | ||
| 5.販売 / 製品品質 / サポート&サービス品質 | ||
| 6.業務・システムリスク | ||
| 7.ガバナンスリスク |
BCPの取り組み
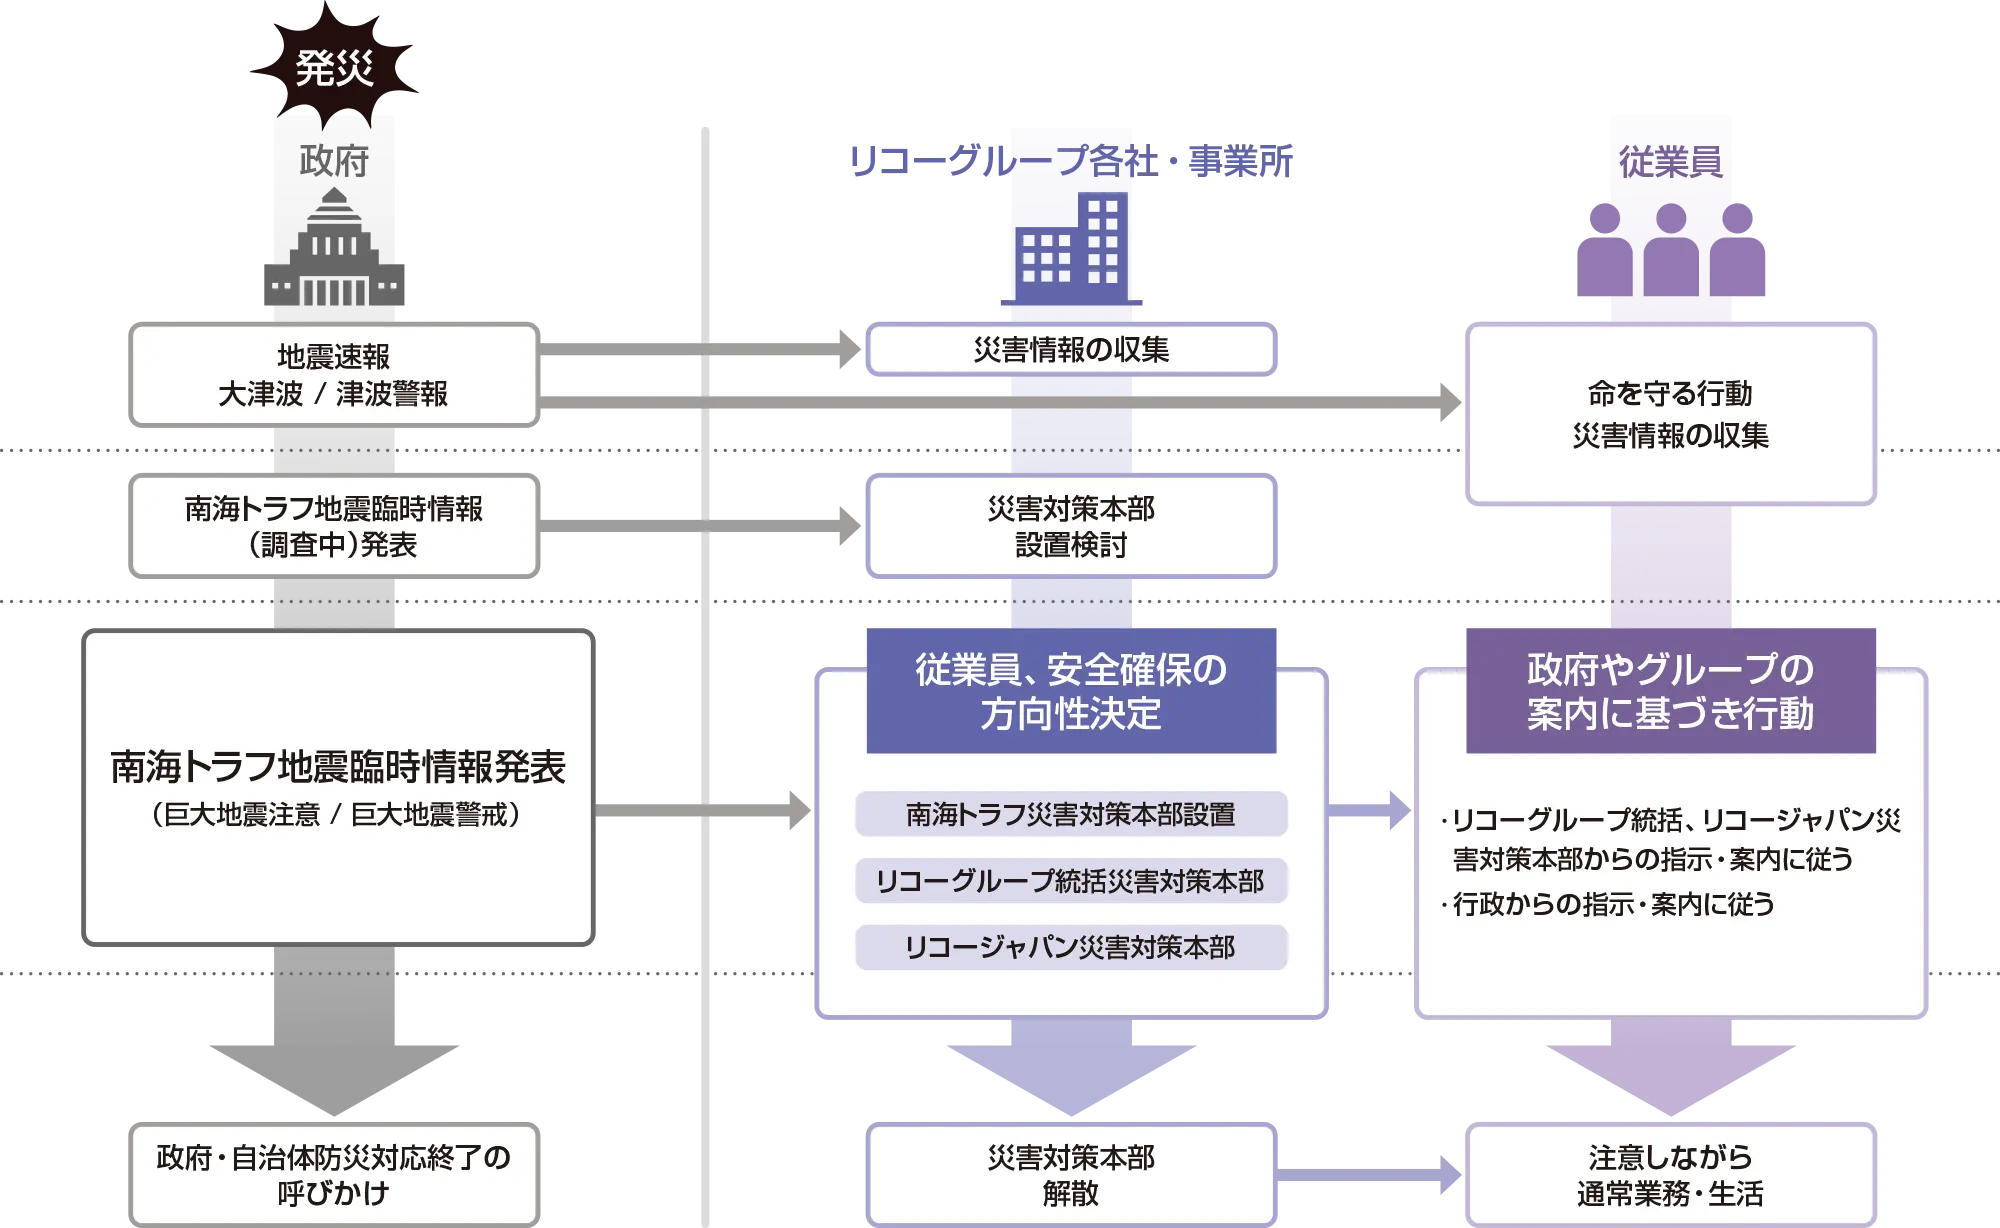
「万が一の大災害や事故」が発生した場合に、それによる被害を可能な限り抑えるとともに、復旧にかかる時間をできるだけ短縮できるようBCP(事業継続計画)を構築しています。例えば、南海トラフ地震臨時情報の発表に備え、行動ガイドラインを策定し、これに準拠した行動計画を整備しています。今年度は、首都圏直下地震における初動対応訓練の実施も予定しています。また、大規模災害時に迅速に対応できる体制づくりを推進しています。
南海トラフ臨時情報発表時、
リコーグループの対応フロー(イメージ)
内部統制・コンプライアンス
内部統制・コンプライアンスは、健全な経営判断と持続的な成長を支えるとともに、社会やお客様からの信頼を確保するための重要な経営基盤です。リコージャパンでは、適切なリスク管理のもとでの挑戦を下支えする仕組みとして、全社的な内部統制・コンプライアンス体制の高度化を進めています。
行動規範の浸透とコンプライアンスサーベイ
リコージャパンでは、「リコーウェイ」および「リコーグループ行動規範」を、全社員が共有すべき価値観であると同時に、日々の業務や事業上の判断基準として位置づけています。内部統制・コンプライアンスは、単なるルール遵守にとどまらず、健全な意思決定と持続的な成長を支える基盤です。その実効性を高めるため、全社員を対象としたコンプライアンスサーベイを毎年実施し、組織風土や統制状況、心理的安全性を可視化しています。結果はリスクマネジメント委員会などで共有し、経営視点での課題抽出と改善に活かすことで、健全な意思決定を支える組織づくりを進めています。
リコーウェイ実践に向けたコンプライアンスのPDCA
| Plan | 各リスク主管区にてコンプライアンスの優先課題を検討 |
|---|---|
| Do | CSR-Weekによる正しい行動への風土および意識づくり |
| Check | コンプライアンスサーベイなどによる浸透状況確認 |
| Action | コンプライアンス向上に向けた学習(eラーニングなど) |
CSR-Week
内部統制・コンプライアンスを日常業務に定着させる取り組みとして、全社員を対象に「CSR-Week」を実施しています。CSR-Weekを実施することで、社内外のコンプライアンス事例を用いたディスカッションや、ESG・サステナビリティに関するテーマを通じて、自らの行動や判断を振り返る機会を設けています。単なる啓発にとどまらず、「なぜその判断が求められるのか」を考えることで、現場一人ひとりが自律的に判断できる力を高め、健全な内部統制とコンプライアンス文化の定着を図っています。
ほっとライン
社員が安心して相談・通報できるよう、独立性を担保した外部専門機関を活用した「ほっとライン」を設置。法令・企業倫理・社内規則などに反するおそれのある行為の相談・通報を受け付けています。重大案件は人事・関係部門が連携し、公平・客観的に調査のうえ是正措置を実施します。2025年度は55件の相談・通報が寄せられ、安心して働ける環境づくりを継続しています。
-
注)制度利用方法の問い合わせや誤送信などは件数から除外し公表する運用としています。
サプライチェーンマネジメント
リコーグループでは、サプライチェーン全体で責任ある企業活動に取り組み、ビジネスパートナーであるサプライヤー・パートナーの皆様と相互に持続的な発展を実現することで、社会からの期待に応えることを目指しています。
サプライヤー・パートナーへの展開
価値提供領域の拡大により他社商品(PC・ネットワーク機器・ソフトなど)の取り扱いが増加する中、2022年から仕入金額の約90%を占める重要パートナー30社に対し「リコーグループ サプライヤー・パートナー行動規範」への同意署名を要請しています。2024年からは新規パートナーにも対象を拡大し、2025年度もすべての重要・新規パートナーから同意の取得を完了しています。(新規:2024年度7社、2025年度8社)。今後も同意状況の維持・向上に加え、持続可能なサプライチェーンの構築に向けた取り組みを推進していきます。
情報セキュリティ
デジタルサービスを事業領域とするリコーグループにとって、情報セキュリティへの取り組みはお客様に安心してご利用いただける製品・サービスを提供していくために不可欠な要素です。そのため、全社員が一丸となって、継続的改善を進めています。
2004年にISMS認証を取得し、現在まで長年にわたり情報セキュリティマネジメントに取り組んできました。多様な働き方・事業形態によって生じるリスクや高度化するサイバー攻撃に備え、全社員が一丸となって、日々の業務における情報の適切な管理・取り扱いを徹底し、改善しています。
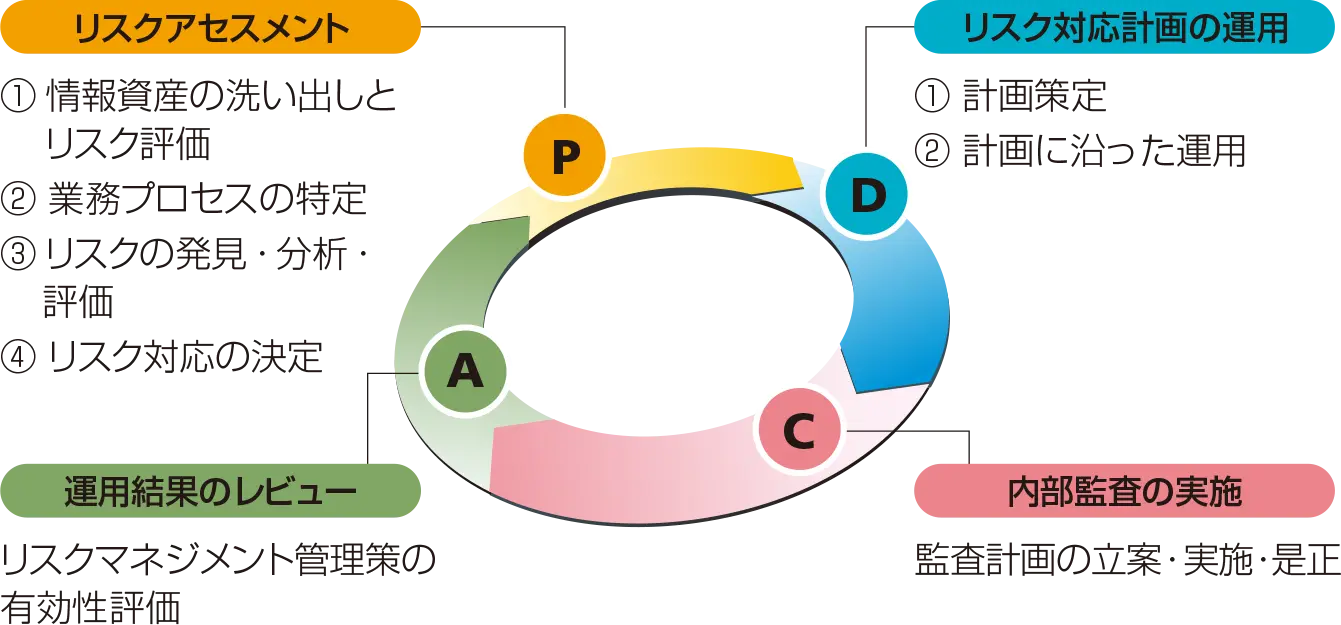
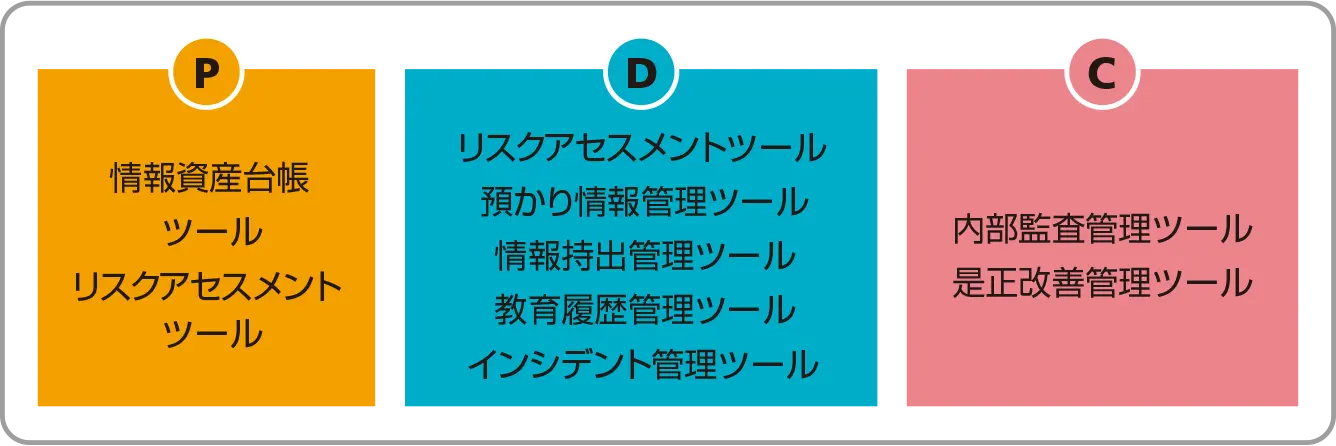
情報セキュリティの基本方針に則って、情報の保護と活用をバランスよく運用し、各組織で自律的なリスクマネジメントの実現を目指しています。これを実現するための計画から実行に至るPDCAの運用状況は、下図のように管理ツール上で可視化されています。
ISO/IEC27001認証ロゴマーク
情報セキュリティの推進サイクル
情報セキュリティ関連ツール
情報セキュリティの具体的な取り組み
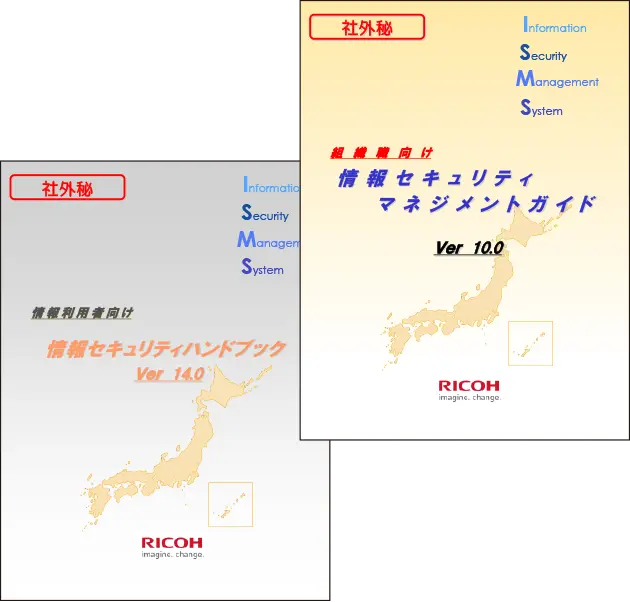
情報セキュリティに関するルールや考え方を全社員が理解し、日常業務で実践できるよう取り組みを実施しています。全社員向けには、情報の取り扱いに関する基本的なルールを整理した「情報セキュリティハンドブック」を作成し、定期的な見直しと周知を行なっています。あわせて、管理職向けにはリスクマネジメントの視点を重視した「情報セキュリティマネジメントガイド」を通じ、組織としての対応力向上を図っています。また、役割に応じた各種情報セキュリティ教育を継続的に実施するとともに、想定されるリスクに応じた訓練などを通じて、社員一人ひとりの気づきと対応力の強化に努めています。これらの取り組みにより、組織全体で情報セキュリティ意識の定着・向上を促しています。
サプライチェーンに対する取り組み
情報セキュリティを経営上の重要課題の一つと捉え、自社のみならず業務委託先を含めたサプライチェーン全体でのリスク管理にも取り組んでいます。委託先管理においては、情報セキュリティ対応状況の確認を行なうとともに、経済産業省が推進する「サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)」の考え方も参照し、より安全なサプライチェーンの構築を目指しています。また、国際的なサイバーセキュリティガイドラインであるNIST CSFを参照し、リスクの特定から防御、検知、対応、復旧までを含む対応力の強化を図り、事業の信頼性と持続可能性を支えるガバナンス基盤の強化を推進しています。
業務委託先の情報セキュリティについて
リコージャパン(以下弊社)は、サプライチェーン全体の情報セキュリティ強化を目的に、業務委託先の皆さまを中心にサイバー攻撃への対応状況、および個人情報保護法の遵守状況の確認を行なっております。この取り組みは、弊社のみならず、サプライチェーンを起点とするセキュリティインシデントや個人情報漏えいの未然防止につながる重要な活動です。より高いセキュリティレベルを備えた業務委託先・仕入れ先・販売パートナーの皆さまとともに安全なサプライチェーンの構築を目指してまいります。

お問い合わせ
ご質問・お問い合わせはこちらから受け付けています。お気軽にご相談ください。