リコーグループ企業・IRサイト
セキュリティ強化へ具体的な取り組み
セキュリティ委員会の設置
「セキュリティ委員会」は、リコーグループのセキュリティに関する審議および意思決定を行うために当社の社長執行役員のもとに設置される機関として、2022年度下期に設置しました。当委員会は、一定の資格要件を満たす執行役員で構成さており、2023年度から原則四半期ごとに開催します。
当委員会では、主に、リコーグループのセキュリティ戦略、セキュリティガバナンス、セキュリティオペレーションについて審議を行います。
昨今、情報セキュリティに対するリスクは急速に高まっています。サイバー攻撃の頻発、不正技術の多様化・高度化(ランサムウェアなど)、各国法規制の強化・多様化、地政学リスクの顕在化など、企業の対応範囲も拡大しています。
また、デジタルサービスの会社への変革を目指す上で、既存事業における収益性をより盤石なものとするため、デジタルサービスにおけるセキュリティリスクの軽減のみならず、事業成長に向けた投資としてとらえ、取り組む必要があります。
近年、企業がDX化による企業競争力の向上を狙う一方で、解決すべきセキュリティの課題も生じています。このため、リコーグループ全体のセキュリティ戦略およびプライバシー保護戦略の立案・推進を担うセキュリティ推進部門を設置しました。当該部門は、セキュリティに対する素早い経営判断や、各国法規制への対応戦略の明確化など、当委員会の運営を支えています。
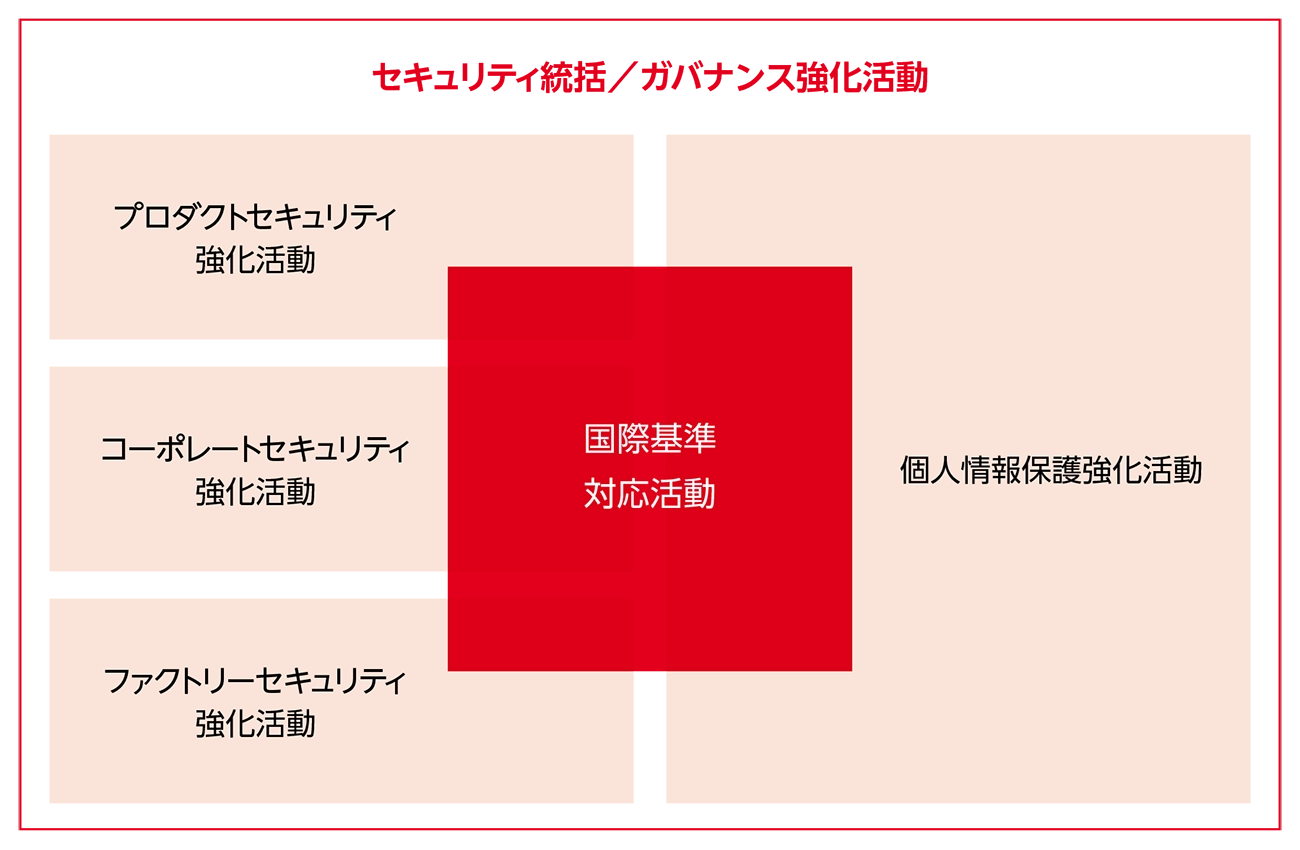
セキュリティ強化へ具体的な取り組み
コーポレートセキュリティ
セキュリティ脅威を分析し、迅速かつ適切な対応を主導しています。リコーグループが保有するITシステムを常時監視し、外部からの不正侵入や内部からの不正利用をいち早く検知することで、インシデントへの早期対応を実現しています。また、セキュリティ教育にも継続的に取り組み、従業員の意識向上と対応力の強化を図っています。
プロダクトセキュリティ
リコーグループの「製品・サービス」は、セキュリティを企画・設計段階から確保するセキュリティ・バイ・デザインを国際標準ISO/IEC* 27034-1に基づき実践しています。脆弱性対策については、国際基準ISO/IEC29147/30111に基づき脆弱性への早期対応を図り、サイバー攻撃リスクに対する注意喚起、脆弱性報告の受付窓口の設置、脆弱性対策情報を提供しています。さらには、各国で強化が進んでいる法規制への対応を進めています。
-
*ISO/IEC(International Organization for Standardization/International Electrotechnical Commission):国際標準化機構/国際電気標準会議
ファクトリーセキュリティ
工場ネットワークOT(Operational Technology)を対象とするセキュリティ強化を推進しています。各工場が活動の主体となり、セルフアセスメントや第三者アセスメントによる状況把握、課題に対する対策強化活動を実施するとともに、組織によるガバナンスを強化する取り組みを継続的に実施しています。
個人情報保護
デジタル化の進展やビッグデータの利活用、AI活用の広がりを背景に、データプライバシーや個人情報を含むパーソナルデータの保護への関心が高まっています。リコーグループは、個人情報保護法などの法令に則り、お客様の個人情報保護に関する方針を定め、適切な情報管理に取り組んでいます。
国際的なセキュリティ基準対応に向けて
サイバー攻撃の増加と高度化に伴い、その標的は業種を問わず拡大しています。リコーグループでは、お客様の情報資産の保護を最優先としたセキュリティ活動を推進し、国際的な基準を踏まえ、取り組みを強化しています。
この活動は「コーポレート」「プロダクト」「ファクトリー」「個人情報保護」を包括したセキュリティ強化の一環です。これらセキュリティ強化への取り組みは、リコーグループの「製品・サービス」の導入を検討されるお客様のセキュリティニーズに対応し、情報資産の保護に貢献するとともに、お客様のビジネスリスクの低減につながっています。